
-
مقدمه
با گسترش استفاده از دوربینهای تحت شبکه، سامانههای نظارت تصویری از یک سیستم صرفاً امنیتی به بخشی از زیرساخت فناوری اطلاعات سازمان تبدیل شدهاند.
دوربین IP، NVR، VMS، تجهیزات شبکه و ایستگاههای مدیریتی همگی به شبکه سازمان متصل هستند و در صورت طراحی نادرست، میتوانند به نقطهای برای نفوذ، شنود اطلاعات، سرقت تصاویر یا حرکت مهاجم به سایر بخشهای شبکه تبدیل شوند.
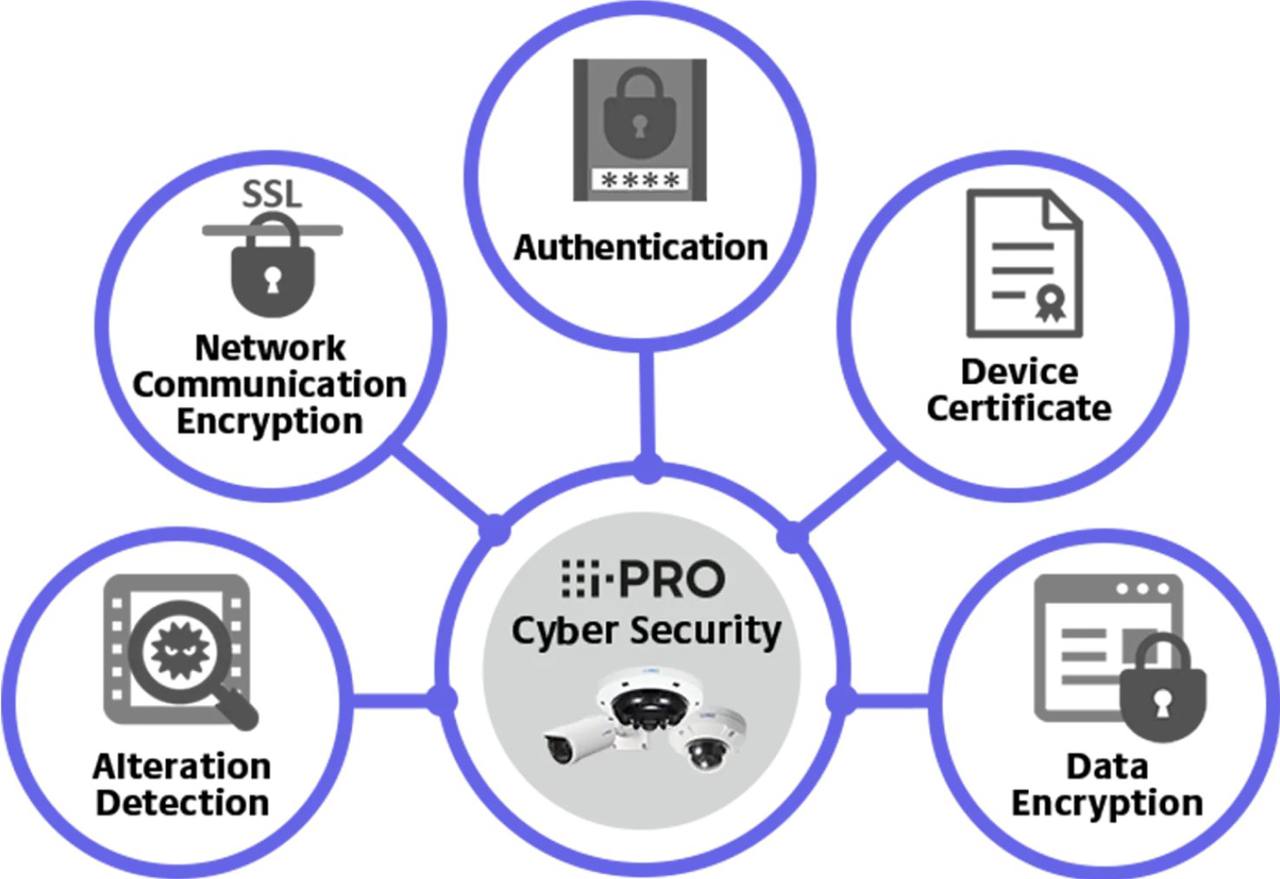
راهکار i-PRO Cybersecurity با رویکرد چندلایه و مبتنی بر اصول Defense in Depth، امنیت را در سطوح سختافزار، Firmware، احراز هویت، ارتباطات شبکه، رمزنگاری، کنترل دسترسی و مدیریت چرخه عمر محصول پیادهسازی میکند.
i-PRO اعلام میکند محصولات خود را با استفاده از چارچوبهای امنیتی استاندارد و Best Practiceهای توسعه امن طراحی، توسعه و بررسی میکند و برای رسیدگی به آسیبپذیریها نیز دارای تیم تخصصی PSIRT است.
-
اهداف راهکار امنیت سایبری
اهداف اصلی این راهکار عبارتاند از:
- جلوگیری از دسترسی غیرمجاز به دوربینها و تجهیزات ضبط
- جلوگیری از شنود Video Stream
- جلوگیری از سرقت Credentialها
- جلوگیری از دستکاری Firmware
- جلوگیری از اجرای نرمافزار غیرمجاز روی دوربین
- حفاظت از کلیدهای رمزنگاری
- محدودسازی دسترسی تجهیزات شبکه
- جلوگیری از Brute-Force و Password Guessing
- حفاظت از تصاویر و اطلاعات ذخیرهشده
- تشخیص دستکاری تصاویر ضبطشده
- کاهش سطح حمله شبکه CCTV
- جلوگیری از حرکت مهاجم از شبکه دوربین به شبکه اصلی سازمان
- ایجاد قابلیت مدیریت و بهروزرسانی امنیتی در طول عمر سیستم
-
معماری امنیت چندلایه
راهکار پیشنهادی بر اساس معماری زیر طراحی میشود:
Security by Design
↓
Secure Hardware
↓
Secure Boot
↓
Authentication & Access Control
↓
TLS / HTTPS / Secure Communication
↓
Data Encryption
↓
Network Segmentation
↓
Firewall / ACL
↓
Firmware & Vulnerability Management
↓
Monitoring & Incident Response
این معماری باعث میشود امنیت سیستم به یک قابلیت منفرد وابسته نباشد.
-
Secure Boot
یکی از مهمترین قابلیتهای امنیتی i-PRO، Secure Boot است.
در مدلهای پشتیبانیکننده، هنگام راهاندازی دوربین، اعتبار Firmware بررسی میشود و سیستم از اجرای Firmware یا کد غیرمجاز جلوگیری میکند.
Secure Boot در کنار Secure Element میتواند برای تشخیص دستکاری Firmware مورد استفاده قرار گیرد و اطمینان حاصل کند که دستگاه از یک وضعیت قابل اعتماد و Verified Boot شده است.
مزایا
- جلوگیری از اجرای Firmware دستکاریشده
- کاهش ریسک Persistent Malware
- حفاظت از فرآیند Boot
- افزایش اعتمادپذیری دستگاه پس از Restart
- کاهش احتمال باقی ماندن کد مخرب در سطح Firmware
-
قابلیت Secure Element و حفاظت سختافزاری از کلیدها
در بسیاری از مدلهای منتخب i-PRO، Secure Element بهصورت سختافزاری در دوربین قرار گرفته است.
وظیفه Secure Element حفاظت از اطلاعات محرمانه و کلیدهای رمزنگاری و کاهش امکان استخراج غیرمجاز آنها است.
برخی مدلهای منتخب i-PRO از Secure Element دارای قابلیت TPM استفاده میکنند که برای آنها FIPS 140-2/140-3 Level 3 ذکر شده است.
مزایا
- حفاظت سختافزاری از کلیدهای رمزنگاری
- کاهش امکان استخراج Secretها
- افزایش مقاومت در برابر دستکاری دستگاه
- ایجاد Root of Trust برای قابلیتهای امنیتی
-
احراز هویت و کنترل دسترسی
سیستم i-PRO علاوه بر Username/Password از مکانیزمهای تکمیلی احراز هویت پشتیبانی میکند.
از جمله:
- Digest Authentication
- Host Authentication
- IP Address Filtering
- IEEE 802.1X
- Brute-Force Protection
Host Authentication امکان محدود کردن Hostهای مجاز برای برقراری ارتباط با دوربین را فراهم میکند.
در نتیجه میتوان معماری را بهگونهای طراحی کرد که دوربین صرفاً با NVR، VMS یا Hostهای مشخص ارتباط داشته باشد.
-
قابلیت Brute-Force Protection
برای جلوگیری از حملات Password Guessing، دوربینهای i-PRO دارای مکانیزم Brute-Force Protection هستند.
این قابلیت تلاشهای متعدد برای ورود ناموفق را شناسایی کرده و در شرایط تعریفشده دسترسی مهاجم را مسدود میکند.
این قابلیت باید همراه با Passwordهای قوی، منحصربهفرد و غیرقابل حدس استفاده شود.
-
رمزنگاری ارتباطات با TLS / HTTPS
تمام ارتباطات مدیریتی و سرویسهایی که امکان استفاده از TLS را دارند باید در معماری امن بر پایه ارتباط رمزنگاریشده قرار گیرند.
i-PRO از SSL/TLS برای ایجاد ارتباط امن استفاده میکند و برخی محصولات با Certificateهای از پیش نصبشده از GlobalSign عرضه میشوند.
این مکانیزم برای کاهش خطر:
- شنود اطلاعات
- سرقت Credential
- جعل ارتباط
- Man-in-the-Middle
استفاده میشود.
سیاست پیشنهادی
HTTP → Disabled / Restricted
HTTPS → Enabled
TLS → Enabled
در صورت پشتیبانی مدل و Firmware، سرویسهای غیرضروری نیز باید غیرفعال شوند.
-
رمزنگاری Video Stream
امنیت سیستم فقط به صفحه Login محدود نیست.
Video Stream نیز باید در مسیر انتقال محافظت شود.
i-PRO برای سناریوهای سازگار از Secure RTP / SRTP برای رمزنگاری جریان RTP استفاده میکند.
در معماریهای سازگار با Genetec Security Center، SRTP برای حفاظت از Video Stream و RTSP استفاده میشود.
هدف این است که مهاجمی که به ترافیک شبکه دسترسی پیدا میکند نتواند بهسادگی:
- تصویر دوربین را مشاهده کند
- Credentialها را استخراج کند
- Stream را شنود کند
-
Data Encryption
در مدلهای پشتیبانیکننده، i-PRO امکان رمزنگاری دادههای صوتی و تصویری را فراهم میکند.
همچنین اطلاعات ذخیرهشده روی SD Card میتواند رمزنگاری شود تا در صورت خارج شدن رسانه ذخیرهسازی از دستگاه، اطلاعات قابل استفاده برای فرد غیرمجاز نباشد.
-
Alteration Detection
برای پروژههایی که تصاویر ضبطشده ارزش حقوقی یا امنیتی دارند، موضوع Integrity اهمیت ویژهای دارد.
قابلیت Alteration Detection امکان تشخیص تغییر در فایلهای ویدئویی یا صوتی ذخیرهشده روی SD Card را فراهم میکند.
این قابلیت با استفاده از Certificateهای موجود در دوربین و ابزار Integrity Verifier امکان بررسی دستکاری فایل را فراهم میکند.
-
IEEE 802.1X
در سازمانهایی که Network Access Control اهمیت بالایی دارد، استفاده از IEEE 802.1X توصیه میشود.
802.1X باعث میشود دستگاه پیش از دریافت دسترسی شبکه، فرآیند Authentication را انجام دهد.
در نتیجه اتصال یک دستگاه ناشناس به یک Port آزاد Switch بهتنهایی نباید به معنی دسترسی کامل به شبکه باشد.
i-PRO در دوربینهای سازگار از 802.1X پشتیبانی میکند.
-
Network Segmentation
یکی از مهمترین اصول این پروژه، جداسازی شبکه نظارت تصویری از شبکه اصلی سازمان است.
معماری پیشنهادی:
IP Cameras
↓
Dedicated CCTV LAN
↓
Managed Switch
↓
Firewall / ACL
↓
NVR / VMS
این معماری باعث میشود در صورت Compromise شدن یک Camera، مهاجم نتواند بهصورت مستقیم به سایر قسمتهای شبکه سازمان دسترسی پیدا کند.
-
Firewall / ACL
ارتباطات دوربینها باید فقط به سرویسها و Hostهای مورد نیاز محدود شود.
بهعنوان مثال:
Camera → NVR: ALLOW
Camera → Authorized VMS: ALLOW
Camera → Management Network: محدود
Camera → Internet: DENY در صورت عدم نیاز
Camera → سایر LANهای سازمان: DENY
این سیاست باعث کاهش شدید Attack Surface میشود.
-
عدم دسترسی مستقیم دوربینها به اینترنت
در معماری پیشنهادی، دوربینها نباید مستقیماً روی Internet قرار گیرند.
در صورت نیاز به Remote Access، دسترسی باید از طریق:
VPN / Secure Gateway / Controlled Remote Access
انجام شود.
همچنین سرویسهایی مانند UPnP در صورت عدم نیاز باید غیرفعال شوند.
-
Firmware Management
Firmware یکی از مهمترین بخشهای امنیت سیستم است.
i-PRO اعلام میکند که آسیبپذیریهای جدید پس از عرضه محصول نیز ممکن است شناسایی شوند و توصیه میکند Firmwareها بهصورت منظم بررسی و بهروز شوند.
سیاست پیشنهادی
- ثبت Firmware Version تمام تجهیزات
- بررسی دورهای Security Advisoryها
- نصب Firmwareهای امنیتی
- تست Firmware در محیط کنترلشده
- مستندسازی تغییرات
- حذف تجهیزات End-of-Life در صورت نبود Patch مناسب
-
PSIRT و مدیریت آسیب پذیری
i-PRO دارای Product Security Incident Response Team (PSIRT) است.
وظایف PSIRT شامل رسیدگی به Vulnerabilityهای امنیتی و توسعه اقدامات پیشگیرانه و اصلاحی است.
i-PRO اعلام کرده که بهروزرسانیهای Firmware و Software را در طول چرخه عمر محصولات منتشر میکند.
این موضوع یکی از عوامل مهم در ارزیابی امنیت بلندمدت یک پلتفرم نظارت تصویری است.
-
Hardening
امنیت سیستم باید قبل از بهرهبرداری نهایی Hardening شود.
بر اساس Hardening Guide رسمی i-PRO، مواردی مانند Firmware بهروز، HTTPS، Data Encryption، Alteration Detection، SRTP و 802.1X در سطوح مختلف حفاظت مورد توجه قرار گرفتهاند.
تنظیمات پیشنهادی
- تغییر Passwordهای پیشفرض
- استفاده از Passwordهای منحصربهفرد
- فعالسازی HTTPS
- محدودسازی HTTP
- فعالسازی Data Encryption
- فعالسازی Host Authentication
- فعالسازی Brute-Force Protection
- فعالسازی SRTP در سناریوهای سازگار
- استفاده از 802.1X در شبکههای دارای NAC
- غیرفعالسازی UPnP در صورت عدم نیاز
- بستن Portهای غیرضروری
- محدود کردن دسترسی مدیریتی
- استفاده از LAN اختصاصی CCTV
- عدم قرار دادن مستقیم NVR و Camera روی Internet
-
مدیریت متمرکز
برای پروژههای بزرگ، مدیریت تکتک تجهیزات بهصورت دستی ریسک خطای انسانی را افزایش میدهد.
i-PRO Configuration Tool (iCT) امکان مدیریت متمرکز تا 1,024 دوربین یا NVR را فراهم میکند.
همچنین تنظیماتی مانند:
- HTTPS
- TLS/SSL
- IEEE 802.1X
- Preferred CA Certificates
میتوانند بهصورت متمرکز مدیریت شوند.
-
معماری پیشنهادی نهایی
معماری پیشنهادی پروژه به شکل زیر است:
INTERNET
│
FIREWALL
│
┌───────┴────────┐
│ │
MANAGEMENT LAN CCTV LAN
│ │
Admin / VMS Managed Switch
│
┌────────────┼────────────┐
│ │ │
Camera 1 Camera 2 Camera N
│ │ │
└────────────┼────────────┘
│
NVR
سیاست ارتباطی
Camera → NVR: مجاز
Camera → VMS: فقط در صورت نیاز
Camera → Internet: مسدود
Camera → Corporate LAN: مسدود
Management → Camera: فقط از Management LAN
Remote Management → VPN: مجاز
-
سطحبندی امنیتی پیشنهادی
سطح پایه
- Password قوی
- Firmware بهروز
- HTTPS
- غیرفعالسازی سرویسهای غیرضروری
- محدودسازی دسترسی
سطح سازمانی
تمام موارد بالا +
- Dedicated CCTV LAN
- Firewall / ACL
- Host Authentication
- Data Encryption
- Brute-Force Protection
- Secure Video Streaming
سطح High Security
تمام موارد بالا +
- IEEE 802.1X
- EAP-TLS در صورت امکان
- Certificate Management
- Secure Element
- Secure Boot
- Centralized Security Management
- VPN برای Remote Access
- Logging و Monitoring
- Vulnerability Management
- دورههای منظم Security Audit
-
مزایای راهکار i-PRO
استفاده از معماری امنیتی i-PRO مزایای زیر را فراهم میکند:
حفاظت از Device
Secure Boot + Secure Element
حفاظت از هویت
Authentication + Host Authentication + 802.1X
حفاظت از ارتباط
TLS / HTTPS / SRTP
حفاظت از اطلاعات
Data Encryption
حفاظت از Integrity
Alteration Detection
حفاظت از شبکه
VLAN + Firewall + ACL
حفاظت در برابر آسیبپذیریهای جدید
PSIRT + Firmware Updates
این مدل امنیتی، سیستم را از یک مجموعه دوربین ساده به یک Secure Video Infrastructure تبدیل میکند.
-
انطباق و آمادگی سازمانی
i-PRO اعلام کرده محصولاتش با الزامات NDAA سازگار هستند و همچنین برای سازمانهای اروپایی، رویکرد امنیتی و فرآیندهای توسعه و زنجیره تأمین آن با Best Practiceهای امنیت سایبری و الزامات مرتبط با NIS2 همراستا طراحی شدهاند. با این حال، انطباق دقیق هر پروژه باید بر اساس مدل محصول، نسخه Firmware، محل استقرار و الزامات قراردادی بررسی شود.
-
نتیجهگیری
راهکار امنیت سایبری i-PRO بر پایه یک قابلیت منفرد طراحی نشده است؛ بلکه مجموعهای از کنترلهای سختافزاری، نرمافزاری و شبکهای را در کنار یکدیگر قرار میدهد.
مهمترین این لایهها عبارتاند از:
Secure Element
Secure Boot
TLS / HTTPS
Host Authentication
IEEE 802.1X
Data Encryption
SRTP
Brute-Force Protection
Alteration Detection
Network Segmentation
Firewall / ACL
Firmware Management
PSIRT
Hardening
در یک پیادهسازی صحیح، این قابلیتها در کنار طراحی مناسب شبکه و کنترل دسترسی، سطح حمله زیرساخت نظارت تصویری را به میزان قابل توجهی کاهش میدهند.
با توجه به ماهیت حساس سیستمهای نظارت تصویری، پیشنهاد میشود امنیت از مرحله طراحی پروژه در نظر گرفته شده و صرفاً پس از نصب دوربینها بهعنوان یک تنظیمات جانبی اجرا نشود.
هدف نهایی، ایجاد یک زیرساخت نظارت تصویری امن، قابل مدیریت، قابل ممیزی و مقاوم در برابر تهدیدات سایبری است.


